


はじめに
こんにちは、AWS Japan でソリューションアーキテクトをしているいなりくです。
MCP サーバーをつないだとき、「ツールは増えたけれど、このツール群をどう組み合わせれば目的を達成できるのか」がエージェントに伝わらず、結局こちらが手順を書いて渡した、という経験はないでしょうか。ツールの説明に書かれているのは「その 1 つが何をするか」で、「複数のツールをどう組み合わせるか」は書かれていません。
この隙間を埋めようとしているのが Skills over MCP です。MCP の Working Group が進めている取り組みで、Agent Skills(SKILL.md で表される手順知識)を、ツールと同じ MCP のチャネルで配信・発見・消費できるようにする、という試みです。仕様は SEP-2640(Skills Extension) にまとまっています。
この記事で追うのは、SEP-2640 のドラフト本文にある「なぜスキル専用の新しい仕組みを足さずに済ませたか」という設計判断です。以前書いた Agent Plugins 1.0.0 の記事 と同じで、この手の標準は決めたことより決めなかったことを見た方が中身が分かります。
Skills over MCP が解こうとしている 3 つの限界
SEP-2640 の Motivation は、ホストアプリがネイティブに「スキル」をサポートし始めたことでリッチな手順知識への需要が実証された、という前提から始まります。しかし MCP には、その手順を「ツールと一緒に」配る慣習がまだありません。挙げられている限界は 3 つです。
- 配信が分断しています。サーバーと、そのサーバーの使い方を教えるスキルが、別々にバージョン管理・発見・インストールされます。レジストリからサーバーを入れたユーザーには、対応するスキルが存在することを知る手立てがありません
- 命令サイズに上限があります。サーバーの指示は
server/discover結果のinstructionsフィールドで届くため、実質的にサイズが制限されます。たとえば 875 行ある mcpGraph の SKILL.md のような複雑なワークフローは、このモデルに収まりません - 場当たり的な実装が乱立しています。慣習がないため、複数の実装がそれぞれ独自の
skill://URI 構造を発明し、authority・path・サブリソースの扱いが食い違っています
3 つ目は状況をよく表しています。すでに各所が skill:// を勝手に使い始めていて、標準はそれを後追いで整える立場にあります。ゼロから理想を設計するというより、現実に起きた食い違いをあとからそろえにいく話です。
なぜ MCP でスキルを配るのか
WG はキーメッセージを 1 行にまとめています。
Skills are context, and MCP is a context protocol.
エージェントはすでに MCP でリモートサービスにつなぎ、ツールを取得しています。だったら「そのツールの使い方(know-how)」も同じチャネルで取れるはずだ、という発想です。リモートの MCP サーバーが、自分のツールと、それを使うための手順を、1 つの分けられない単位として一緒に提供します。
この取り組みでいちばん変わるのは、スキルの「置き場所」です。
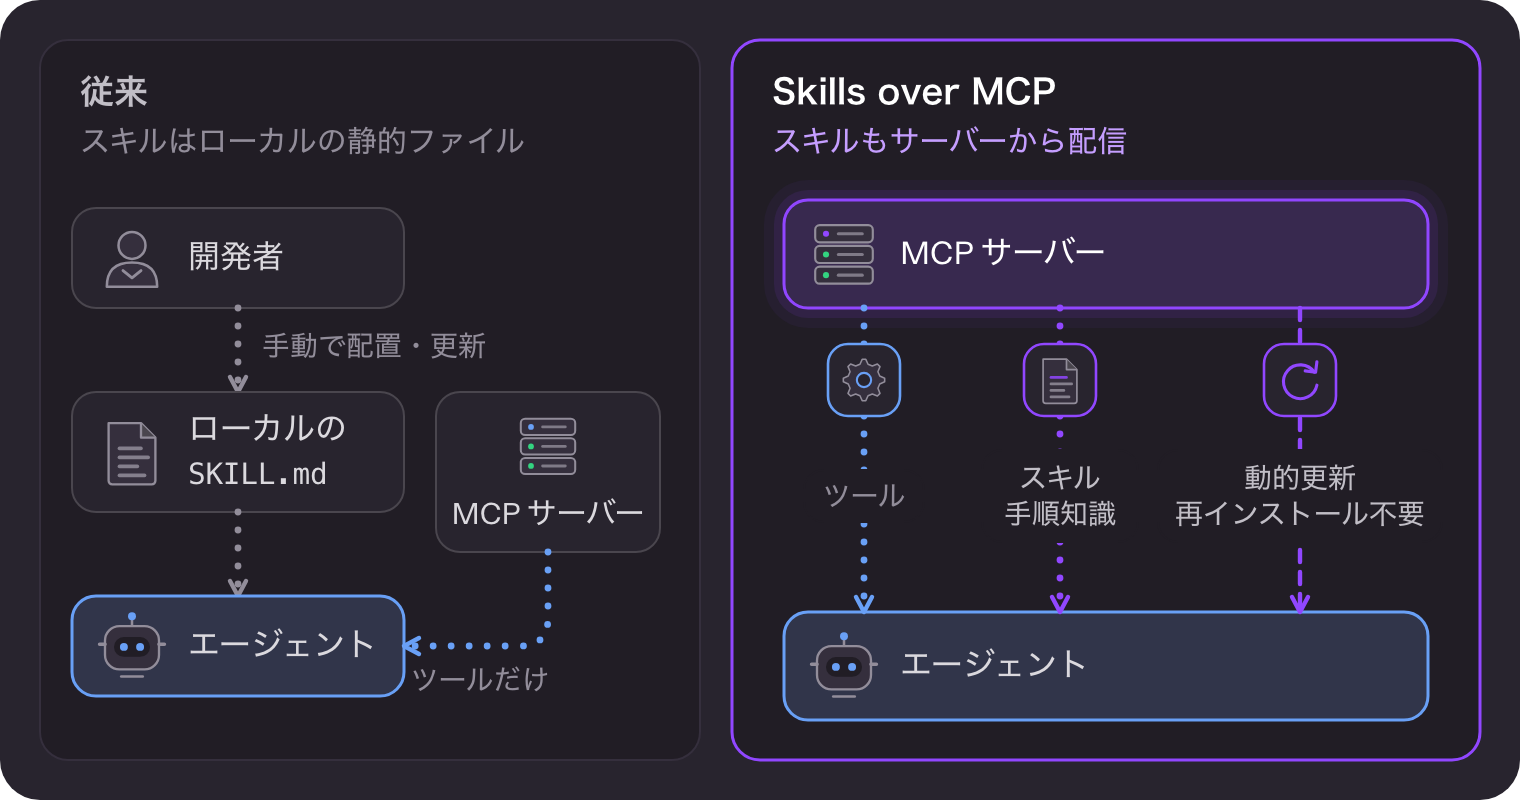
図1: 従来はスキルがローカル、Skills over MCP ではサーバーから届く
図の左が従来、右が Skills over MCP です。時系列ではなく対比として読んでください。従来はツールとスキルの出所が別(サーバー vs ローカルファイル)でしたが、Skills over MCP では両方が同じサーバーから同じチャネルで届き、サーバー側の更新が再インストールなしで流れてきます。
専用の仕組みを足さず、既存の「リソース」に載せる
この SEP でとくに見たい論点はここです。「スキル」を扱うために MCP へ新しい専用の仕組みを足すのか、それとも MCP が既に持っている仕組みで表現するのか。
MCP には Tools(ツール)や Resources(リソース)といった基本要素(プリミティブ)があります。当初は SEP-2076(Agent Skills as a First-Class MCP Primitive) という「スキルを Tools や Resources と並ぶ新しい基本要素にする」提案から議論が始まりました。しかし WG が採ったのは SEP-2640 で、これは既存の Resources を使う convention(慣習)です。SEP の Abstract にも、そのまま書かれています。
This SEP defines a convention for serving Agent Skills over MCP using the existing Resources primitive.
つまり「スキル専用の新しい要素」を足すのではなく、「スキルのディレクトリの各ファイルを、1 つの MCP リソースとして公開する」だけです。リソースの URI は慣習的に skill:// スキームを使い、次の形をとります。
skill://<プレフィックス>/<スキル名>/<ファイルパス>
具体例が SEP 本文にあります。
| スキルのパス | ファイル | リソース URI |
|---|---|---|
git-workflow |
SKILL.md |
skill://git-workflow/SKILL.md |
pdf-processing |
references/FORMS.md |
skill://pdf-processing/references/FORMS.md |
acme/billing/refunds |
SKILL.md |
skill://acme/billing/refunds/SKILL.md |
URI の最後のセグメントは、必ず SKILL.md の frontmatter の name と一致します(acme/billing/refunds なら組織側プレフィックスが acme/billing、スキル名は refunds)。URI を見ればスキル名が分かるので、frontmatter を読む必要はありません。
スキルのフォーマット自体(ディレクトリ構造、YAML frontmatter、命名規則、progressive disclosure)は Agent Skills 仕様 に完全に委ねられていて、SEP-2640 が定義するのは「それを MCP でどう運ぶか」だけです。SKILL.md の形式は Agent Skills 仕様に、ワイヤープロトコルは MCP 仕様に委ねる、という切り分けは Agent Plugins 1.0.0 と同じで、標準を増やさず既存の標準の上に薄く重ねる方針が MCP 側で揃っています。
追加された 3 つのメソッド
Resources に載せるといっても、「発見」と「取得」のために小さなメソッドが 3 つ足されます。拡張機構(Extensions、initialize 応答で capability negotiation する仕組み)に乗る形です。
-
skills/listはサーバーが提供するスキルを列挙します。拡張を宣言したサーバーには実装が必須です -
skills/getは URI 指定で単一スキルのエントリを返します。リストに載っていないスキルでも返します -
resources/directory/readはディレクトリリソースの直下の子を列挙します。directoryRead: trueを宣言したサーバーだけが使えるオプションです
skills/list の応答が、この設計の中心です。1 エントリがそのまま 完全なマニフェスト になっていて、frontmatter の写しと、全ファイルの {uri, digest, size} を持ちます。
{
  "uri": "skill://git-workflow/SKILL.md",
  "frontmatter": {
    "name": "git-workflow",
    "description": "Follow this team's Git conventions for branching and commits"
  },
  "resources": [
    { "uri": "skill://git-workflow/SKILL.md", "digest": "sha256:a1b2c3d4...", "size": 2314 }
  ]
}
なぜ 1 エントリを完全マニフェストにするのか。SEP の Rationale に理由が書かれています。ホストがリストを 1 回ページングすれば、そのパスの中で「レジストリ構築・承認提示・承認と内容の紐付け・後で読む全ファイルの検証」に必要なものが全部そろいます。スキルごとに 2 回目の往復が要りません。つなぐサーバーとスキルの数が多いホストほど、この差が大きくなります。skills/get は「リストに載らなかったスキルの取得」や「digest 不一致後の 1 スキルだけの再取得」という、リストが担わないケース専用です。
いちばん行数を割いているのはセキュリティ
SEP を通読すると、Security Implications の節が他のどの節より長くなっています。スキルはモデルへ渡される指示テキストなので、prompt injection の攻撃面になるからです。主要な要求は次のとおりです。
スキルの内容は untrusted input として扱います。サーバーにつないだからといって、そのスキルの内容が権威を持つわけではありません。ホストは通常のサーバー提供テキストと同じ prompt injection 対策を適用し、あわせて出所をモデルへ見せます。MCP 由来のスキルを、ローカルのファイルシステムのスキルと区別がつかない形でモデルへ提示してはなりません。
暗黙のローカル実行も禁止です。MCP 由来のスキルの allowed-tools(ツール権限を広げる frontmatter)は、ユーザーが明示的に承認しない限り無視します。リモートサーバーが allowed-tools を埋めるのは「自分の環境の宣言」ではなく「ホスト上の権限昇格の要求」だと見なすからです。名前の衝突もなりすましの面になります。スキル名は origin をまたいで一意ではなく、悪意あるサーバーが人気スキルと同名のスキルを公開できます。ホストは origin ごとの名前空間で解決し、同名スキルをユーザーが気づかないまま shadow したり置き換えたりしてはなりません。
ユーザーの承認は、承認時に見えた resources セット、つまり全 uri と digest に紐づきます(content-bound approval)。後で別のセットが来たら、ファイルが 1 つでも差し替え・追加・削除されていれば承認は失効し、再確認が必要になります。ただし digest はセキュリティ境界ではありません。digest は署名なしで、内容と同じサーバーから来ます。リストと取得内容の整合は証明できても、内容の信頼は証明できません。中間の gateway が両方を書き換えれば一致します。
とくに allowed-tools は、同じ frontmatter フィールドでも出所で意味が変わる扱いになっています。ローカル由来なら「そのスキルが動く間に使えるツールの宣言」、MCP 由来なら「ホスト上の権限を広げてくれという要求」です。後者は承認がない限り適用されません。
決めなかったこと、アーカイブ配布の削除
SEP-2640 の Appendix には「Deferred Features(見送った機能)」の記録があります。ここも Agent Plugins 記事と同じで、削った機能とその理由が残っています。
初期リビジョンにはアーカイブ配布(スキルディレクトリ全体を gzip tar / ZIP で 1 回の resources/read で取得する)がありました。多ファイルのスキルを 1 往復で取れて、実行ビットやシンボリックリンクといった UNIX メタデータも運べる仕組みでした。しかし Core Maintainer がレビューで削除しています。理由は 2 つ挙げられています。
- 展開が、利点に見合わない攻撃面になる。リモートサーバー提供のアーカイブを安全に展開するには、解凍爆弾・パストラバーサル・外に抜けるリンク・正規化衝突での
SKILL.md上書き・setuid/setgid・デバイスノードまで全部防ぐ必要があります。全ホストがこのチェックリストを正しく実装せねばならず、1 項目でも間違えれば接続先サーバーに攻撃されます - 1 スキルに 2 つの配り方があると互換性が危うくなる。アーカイブは、プロトコルが既に表現できる内容の第 2 のエンコーディングです。両形式をサポートしないと任意のスキルを確実に読めなくなり、互換性の床が上がります
代わりに払うコストは、多ファイルのスキルで 1 ファイルごとに 1 往復になる点です。ホストが必要なファイルだけ遅延取得するので、往復の回数は「セッションが実際に使うファイル」に比例する、と割り切っています。機能を足す前に攻撃面と互換性のコストで却下し、その判断を後から辿れる形で残しています。
組織スケールの受け皿となる AWS Agent Registry
ここまでは「1 つのサーバーがスキルをどう配信するか」という配信プロトコルの層でした。では、組織に数百・数千のスキルやエージェントが散らばったとき、それをどう統制・発見するのか。この上の層を埋めるのが、2026 年 8 月末に GA した AWS Agent Registry です(以前 Kiro に野良 MCP を繋がせない記事 で触れました)。
Registry がカタログできるレコード型のひとつが Skill で、第一級の扱いです。Registry が扱うのは、MCP(サーバーと tools/resources/prompts)、Agent(A2A agent card)、Skill(markdown のスキル定義と関連コード/パッケージ)、Custom の 4 種類です。SEP-2640 が配信プロトコルとして標準化しようとしている「スキル」を、Registry は組織カタログの登録単位としてすでに受け入れています。
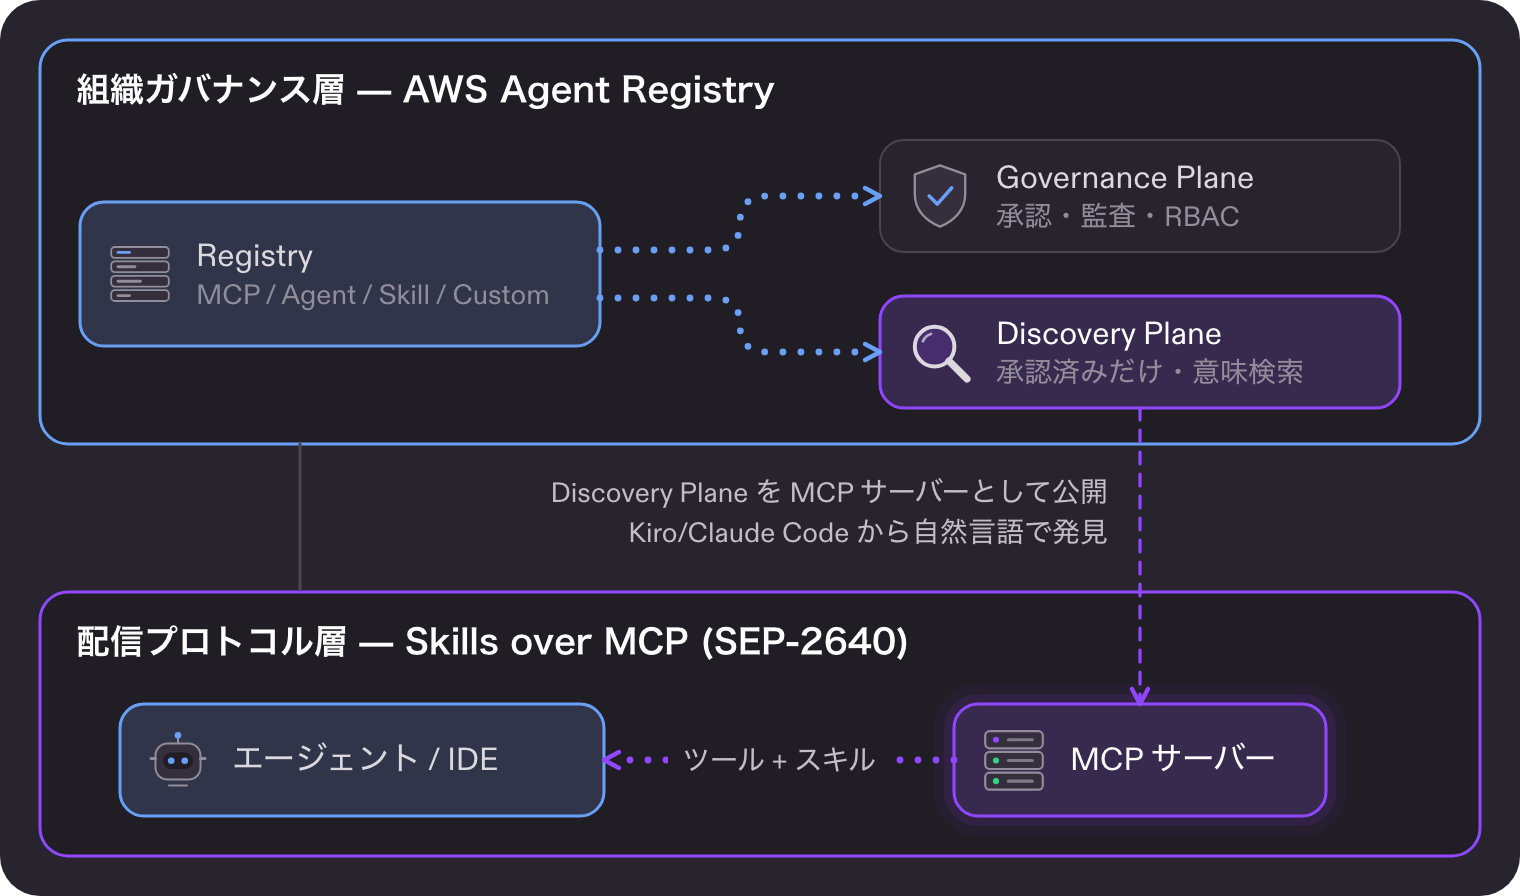
図2: Agent Registry と Skills over MCP の 2 つの層
Registry の Discovery Plane 自体が MCP サーバーとして公開されていて、Kiro や Claude Code のような MCP 対応 IDE から「problem ticket 用の MCP サーバーを探して」と自然言語で検索できます。SEP-2640 が挙げた「配信が分断している(対応スキルの存在を知る術がない)」という限界を、Registry は組織スケールで、しかも承認済みリソースだけを見せる Discovery Plane という形で解いています。
整理すると、SEP-2640 が "how to serve one skill"(1 つのスキルをどう配るか)なら、Agent Registry は "how to govern all skills"(組織の全スキルをどう統べるか)です。前者が解く限界は 1 接続の中の話で、後者が解くのは重複・オーナー不在・監査不能という別階層の問題です。そして Skills over MCP WG には AWS の MCP Maintainer も参加していて、「MCP で配信し、Registry で統制する」という縦の連携が、標準側と製品側の両方から一貫して描かれています。
おわりに
SEP-2640 を通読して見えたのは、「スキルはローカルに置く静的ファイル」という前提を「サーバーから配信される context」へ組み替える取り組みだという点です。しかもその手段は、徹底して既存の上に薄く重ねることでした。専用の仕組みを足さず既存のリソースに載せ、フォーマットは Agent Skills 仕様に委ね、アーカイブ配布は攻撃面と互換性コストを理由に削り、frontmatter の権限昇格は MCP 由来なら無視します。足すことより「足さないこと」を丁寧に記録している文書です。そして標準がスコープ外にした組織ガバナンスの層は、AWS Agent Registry が「スキルを第一級のレコードとして統制する」形で埋めています。
繰り返しになりますが、SEP-2640 は Draft の段階です。とくにセキュリティ要件は実装が追いつくかどうかがこれからで、確定時にこの記事の内容がどう変わるかを含めて追う価値があります。仕様本文は PR が source of truth なので、実装する際は必ず最新を確認してください。もし解釈の誤りや読み違いを見つけたら、ぜひコメントで指摘してください。

この Publication に投稿している記事は、アマゾン ウェブ サービス ジャパン合同会社または Amazon Web Services, Inc. 所属社員による個人の見解であり、所属する組織の公式見解ではありません。参加したい従業員の方は、Hikoto Iseda までお知らせください。
Discussion